「自動トラフィック急増」の警告の読み方
4 分で読む
ある日、サイトの配信と防御に使っている Cloudflare から「自動化されたトラフィックが 313% 増えた」という通知が届きました。ふだんは 23% の自動化の割合が、2026 年 9 月 21 日は 95% だったという内容です。
攻撃が急に増えたのか。自分たちのサイトのアクセスを分けて確かめました。
届いた通知
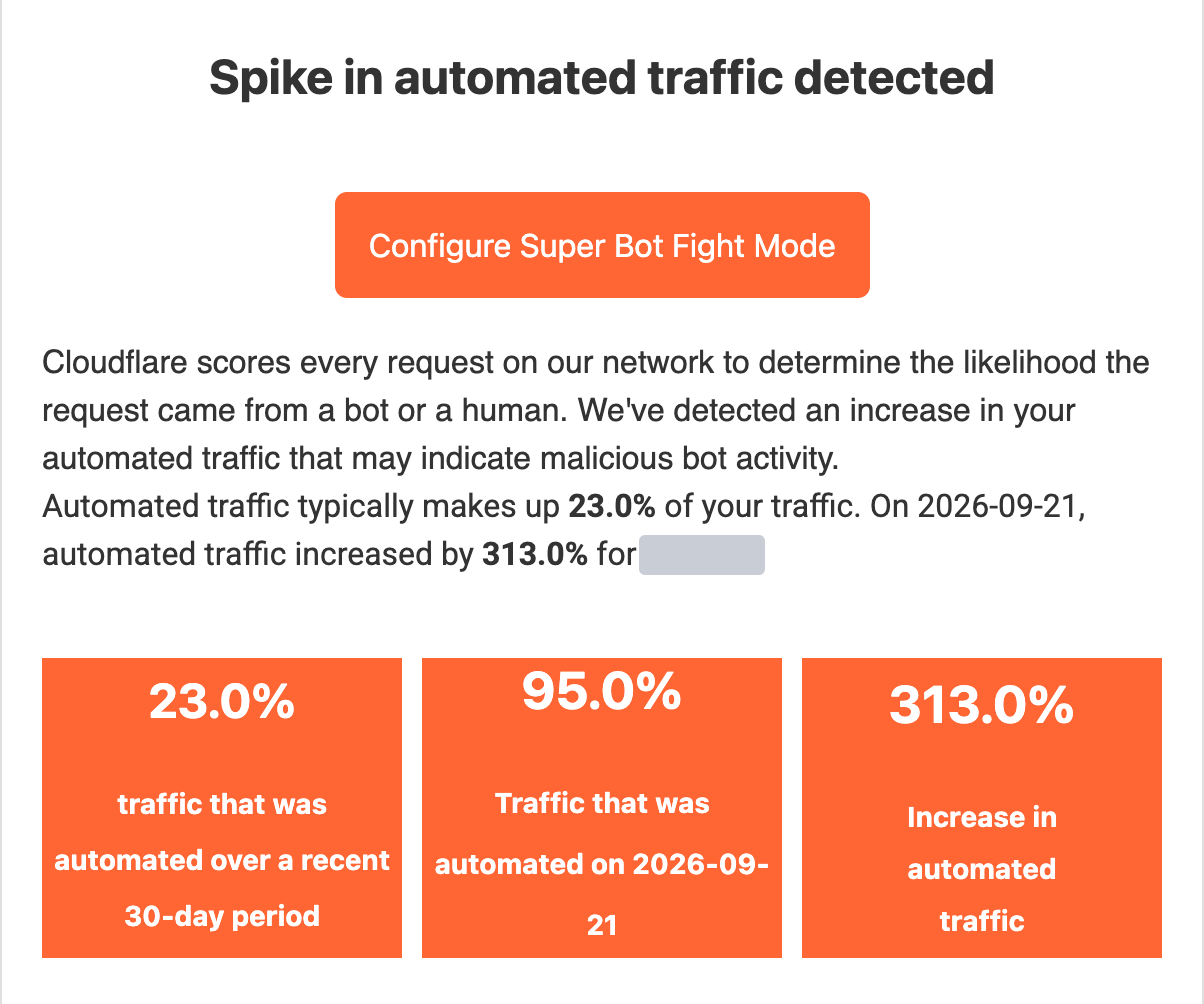
renkeimap.jp の関連サイトに届いた通知です(サイト名は伏せています)。通知は、ボット対策の設定(Super Bot Fight Mode)を勧めています。
この通知が来たので、renkeimap.jp の 1 週間のアクセスを、誰が何をしに来ていたかで分けてみました。
外からのアクセスを分けると
renkeimap.jp の 2026 年 9 月 19〜25 日(日本時間)の 7 日分です。私たち自身の点検・監視の道具と、作業に使うアプリの画面は除き、外から来たアクセスだけを分けています。
いちばん多いのは、AI エージェントや MCP(Model Context Protocol)の道具が接続を確かめに来る要求でした。次がブラウザを名乗る要求、用途の分からないスクリプト、検索エンジンと AI の索引、SEO・マーケティングの道具と続き、秘密や設定を探す要求は約 2% でした。
外から来たページの取得のうち、人のブラウザと確認できたのは約 5% でした。ブラウザを名乗る要求をすべて人と数えても約 25% です。
秘密や設定を探す要求の中身
renkeimap.jp と、画像・開発用の置き場を合わせた 7 日で、秘密や設定を探しに来た要求は 1,634 件でした。半分以上が .env(環境変数ファイル) です。
| 探された物 | 例 |
|---|---|
| .env | /.env.production・/var/www/.env・/api/staging/.env |
| バックアップ・データベース(DB)の書き出し・圧縮ファイル | /backup.zip・/database.sql・/app.tar.gz |
| Git の管理情報 | /.git/config・/.git/HEAD |
| PHP の設定表示 | /phpinfo.php・/_phpinfo.php |
| 設定ファイル | /env.json・/database.yml・/config.js |
| クラウドや開発の道具の認証情報 | /.aws/credentials・/secrets.json・/docker-compose.yml |
| WordPress などの入口・管理画面 | /wp-login.php・/actuator/env・/_ignition/execute-solution |
中身を返した要求は 0 件でした。どれも入口で拒否したか、そもそもファイルが在りません。
探されること自体は、公開しているサイトなら避けられません。警察庁は、公開された機器やサービスは常に第三者に探される前提で運用されている、と書いています。 出典を開く確認 2026-09-26 出典を開く確認 2026-09-26 出典を開く確認 2026-09-26警察庁(令和 8 年 3 月・令和 7 年におけるサイバー空間をめぐる脅威の情勢等について)原文
インターネット上に公開された機器やサービスが、常時第三者に探索される前提で運用されている現状を意味している。
Palo Alto Networks Unit 42(2024-08-15・漏れた環境変数を使った大規模な恐喝)原文
This campaign targeted 110,000 domains resulting in over 90,000 unique variables in the .env files. Of those variables, 7,000 belonged to organizations' cloud services
Sysdig(2024-10-30・露出した Git の設定ファイルを狙った EMERALDWHALE)原文
were able to discover more than 67,000 URLs with the path /.git/config exposed. We did some investigation on Telegram and found that the list alone sells for $100.
攻撃に見えて、攻撃ではないもの
外からのアクセスの約 29% は、AI エージェントや MCP の道具が接続の前に確かめに来る要求でした。秘密を探す要求(約 2%)の 10 倍を超えます。
| パス | 何のための場所か |
|---|---|
| /mcp | MCP の窓口そのもの |
| /.well-known/oauth-protected-resource | どこで許可を受ければよいかを示す場所 |
| /.well-known/agent-card.json など | AI エージェントの自己紹介を置く場所 |
MCP の仕様は、道具(クライアント)が許可の受け先を探すのにこの場所を使うよう定めています。 出典を開く確認 2026-09-26Model Context Protocol 仕様(2025-06-18 版・認可)原文
MCP servers MUST implement OAuth(パスワードを渡さずに連携を許可する仕組み) 2.0 Protected Resource Metadata ( RFC9728 ). MCP clients MUST use OAuth 2.0 Protected Resource Metadata for authorization server discovery.
警告が来たときに見る 5 つ
| 順 | 見るもの | 見方 |
|---|---|---|
| 1 | 割合ではなく、件数 | 人のアクセスが減るだけでも、自動化の割合は上がる |
| 2 | 自分たちの通信を除いた内訳 | 点検・監視の道具や作業に使うアプリの通信も、自動の要求に数えられる |
| 3 | 拒否した要求は何を探していたか | 私たちの場合は .env・.git など |
| 4 | 中身を返した要求があるか | 私たちの場合は 0 件 |
| 5 | 自分たちの自動の通信は何か | API・監視・AI の接続。対策を強めると、これが止まりうる |
私たちはこのとき、無料プランで入れられるボット対策の設定(Bot Fight Mode)を入れませんでした。Cloudflare 自身が、この設定は API やスマートフォンのアプリの通信にも、ボットかどうかを確かめる関門(チャレンジ)をかけうると書き、 出典を開く確認 2026-09-26 出典を開く確認 2026-09-26Cloudflare Docs(Bot Fight Mode)原文
Although these products are designed to fight malicious actors on the Internet, they may challenge API or mobile app traffic.
Cloudflare Docs(Bot Fight Mode)原文
You cannot bypass or skip Bot Fight Mode using WAF custom rules or Page Rules.
ボットの種類と見分け方は ボット・クローラーとは に、「AI による攻撃が急増」というニュースの数字が何を数えているかは 「AI 攻撃が急増」で増えたのは何か にまとめてあります。
ここから先は調査の詳細です(約 2 分)。上のカードだけで決められます。調べた 1 件ずつの記録は IT連携マップ に、出典 URL と調査日つきで公開しています。
調査の詳細
2026 年 9 月 26 日に、Cloudflare の統計(GraphQL の分析 API)から数えました。対象は renkeimap.jp の 2026 年 9 月 19〜25 日(日本時間)の 7 日で、外から届いた要求だけです(私たちのサーバーが内部で出した要求は除いています)。載せたのは集計値だけで、個別の送り元は載せていません。
分け方
| 区分 | どう決めたか |
|---|---|
| 私たち自身(除いた) | 私たちの点検・監視の道具の名乗りと、作業に使うアプリの画面 |
| 検索エンジン・AI | Cloudflare が認定したボットの種類と、公開されている名乗り |
| AI エージェント・MCP | 名乗りと、MCP の窓口とその入口を示す場所への要求 |
| 秘密や設定を探す要求 | 探されたパスの形(.env・.git・バックアップ・設定・認証情報など) |
| SEO・マーケティングの道具ほか | Cloudflare が SEO・広告などと認定したボットと、SEO の道具の名乗り。ほかに認定された種類のボットもここに含めた |
| ブラウザを名乗る要求 | 上のどれでもなく、名乗りがブラウザのもの |
| 用途の分からないスクリプト | 上のどれでもないもの |
割合の分母
| 割合 | 分母 |
|---|---|
| 外からのアクセスの内訳 | renkeimap.jp の外から来た要求(私たち自身と分かる分を除く) |
| 人のブラウザと確認できた割合 | そのうちページ(HTML)を取りに来た要求。分子は、ページで動く小さなスクリプトが数えた表示の数 |
| 探された物の内訳 | renkeimap.jp と画像・開発用の置き場で、秘密や設定を探しに来た要求 |
この数で言えないこと
- 名乗り(User-Agent)は偽れます。「ブラウザを名乗る要求」には自動の道具が混ざり、人の割合は幅でしか言えません。
- 私たち自身の分は、名乗りで分かるものだけを除きました。名乗りの無い道具(node・curl など)で動いた私たちの分は、「用途の分からないスクリプト」などに残っている可能性があります。
- Cloudflare の統計は抽出にもとづく推定値です。1 件単位の数としては読めません。
- 人の表示の数は、ページで動く小さなスクリプトで数えています。広告ブロッカーを使う人の分は数えられず、少ない側に出ます。
- 秘密を探す要求は、決まったパスの形で判定しています。形に当てはまらない探し方は数に入っていません。
- 無料プランでは Cloudflare のボットの判定の値を使えないため、通知の割合(23%・95%)と同じ計算はできません。